Ein internes Audit, zeigt technische und organisatorische Schwächen auf – es prüft, ob Technik und oganisatorischer Rahmen aufeinander abgestimmt sind und die Ziele der Organisation unterstützen.
Auditierung kann Sicherheits- und Regelungslücken frühzeitig erkennen und helfen, sie zu beheben.Ein Audit verhält sich zur Umsetzung der Informationssicherheit wie ein Penetrations-Test zum IT-Betrieb.
Aber was ist „Umsetzung der Informationssicherheit“?
Der Einstieg in das Thema beginnt so:Informationen als Werte verstehen.
Jedes Unternehmen hat strategische Ziele, die auf „die IT“ heruntergebrochen werden – manchmal sind sie nicht explizit ausformuliert, aber sie existieren. Dazu gehören oft: Wachstum unterstützen, Komplexität reduzieren, Kosten senken – und nebenbei die Informationssicherheit wahren.
Cloud-Dienste wurden lange als die Trumpfkarte schlechthin gehandelt, als Antwort auf viele Fragen. Aber immer öfter gilt es, Regulierungen und Compliance-Anforderungen gerecht zu werden, wie z.B. ISO/IEC 27001-Zertifizierung oder NIS-2-Konformität.
Dazu drängt sich immer mehr die Frage nach der digitalen Souveränität in den Vordergrund.
Diese immer komplexeren und nicht selten gegensätzlichen Erwartungen und Vorgaben aufeinander abzustimmen gelingt mit Hilfe organisatorischer Gerüste (Governance Frameworks).
Doch wer nicht gleich „ganz groß“ einsteigen möchte, kann mit Verständnis für seine Prozesse und den Informationen, die sie unterstützen sowie einer pragmatischen Risikobetrachtung schon viel Überblick gewinnen und sich neue Steuerungsmöglichkeiten eröffnen – und ist damit schon auf dem besten Wege zu einem ISMS.
Das ist gar nicht so schwierig und es lohnt sich!
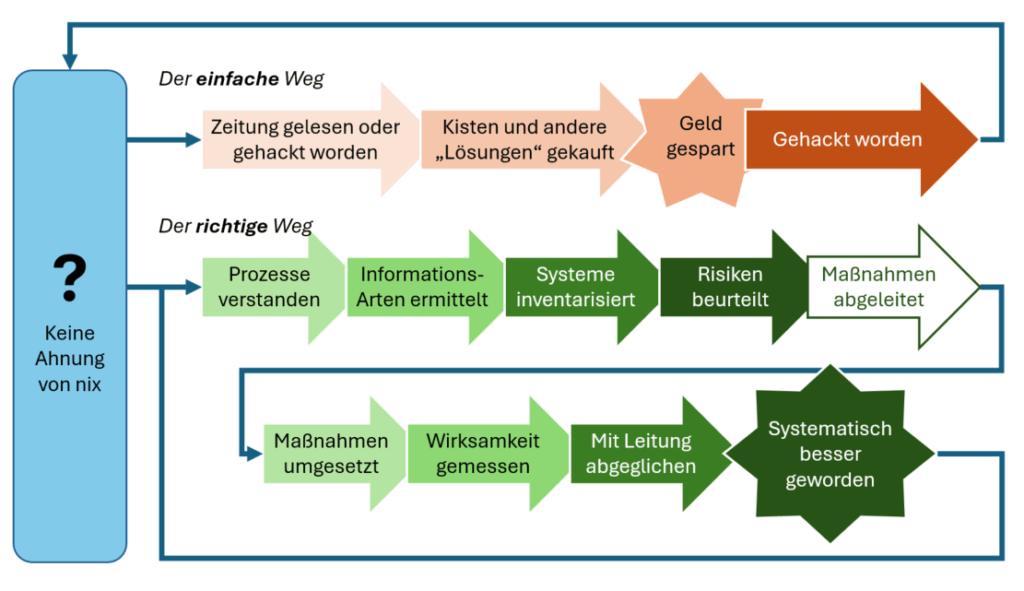
Man muss also zunächst seine Anforderungen verstehen und ein Vorgehensmodell zur Informationssicherheit wählen, das zur eigenen Organisation individuell passt. Dann sind Methoden- und Technologie-Verständnis nötig, um die resultierenden Aufgaben zielgerichtet anzugehen.
So wird, in einem zügigen und klaren Prozess, Informationssicherheit umgesetzt.
Übrigens – „die IT“ ist zwar der richtige Ansprechpartner zur Verarbeitung, Speicherung und Übertragung digitaler Informationen… aber nicht für Informationssicherheit insgesamt.
Wie können Sie Ihre Informationssicherheit optimal gestalten, um möglichst alle Anforderungen abzudecken und Ihre geschäftlichen Ziele zu erreichen?
Interessanter Punkt.
Wir erklären es Ihnen.